
第16回 パスワードを守る時代から、パスワードを使わない時代へ
~ 英国政府2,300万人のパスキー導入 ~
JSSEC副会長・理事
KDDI株式会社 本間 輝彰
2026年9月、英国政府はGOV.UK One Loginにおいて、2,300万人以上の利用者を対象にパスキーの本格展開を開始しました [1]。
税務、年金、運転免許、保育支援など、日常生活に関わる政府サービスへのログインを、パスワードではなく指紋や顔認証、端末PIN(パスワード)などで行えるようにする取り組みです。
スマートフォンが仕事やプライベートに欠かせないインフラとなった今、それを狙うサイバー犯罪や不正利用の手口も、生成AIを悪用するなどして急速に進化しています。
サイバー犯罪が年々増加しているなか、真っ先に狙われるものの1つがID(Identity:アイデンティティ)であり、IDのセキュリティを高めることができれば、より安全なサービスを提供できる可能性が高くなります。
これら背景を踏まえ、現状のパスワードの課題、英国政府の取り組みを踏まえ、なぜいまパスキーなのかについて解説します。
なぜ今、「パスワードをなくす」のか
パスワードには長年、次のような課題が指摘されてきました。
- 覚えることが難しい
- 複数のサービスで使い回される
- フィッシングなどによって盗まれる
現在では、一人の利用者が数多くのWebサービスやアプリを利用し、それぞれでパスワードの設定を求められます。サービスごとに異なるパスワードを設定し、それらをすべて覚えておくことは利用者にとって大きな負担であり、結果として、覚えやすい単純なパスワードの利用や、複数サービスでの使い回しにつながる要因にもなっています。
こうした背景から、NIST(National Institute of Standards and Technology:米国国立標準技術研究所)は、デジタルアイデンティティに関するガイドライン「NIST SP 800-63B-4(Digital Identity Guidelines: Authentication and Authenticator Management)」[2] において、従来のように文字種を増やしてパスワードを複雑にすることよりも、利用者の負担を抑えながら、パスワードの長さや技術的な対策によって安全性を確保する考え方を示しています。
具体的には、パスワードを単一要素の認証として使用する場合には15文字以上を必須とする一方、MFA(多要素認証)を使用する場合には8文字以上としています。また、「大文字・小文字・数字・記号をすべて含める」といった文字種の組み合わせを利用者に強制することも禁止しています。
これは、複雑なパスワードを要求しても、必ずしも安全性の向上につながらないためです。例えば、文字種の組み合わせを求めると、利用者は先頭だけを大文字にしたり、末尾に「1」や「!」を追加したりするなど、一定のパターンで要件を満たそうとする傾向があります。こうした変更は攻撃者にとっても予測しやすく、利用者の負担を増やす一方で、期待したほど安全性を高められない場合があります。
そのため、現在のパスワード対策では、単に「複雑なパスワードを作る」ことだけに頼るのではなく、漏えい済み・頻出パスワードの利用を防ぐことや、ログイン試行回数を制限すること、パスワードマネージャーを活用することなど、技術的な対策を組み合わせることが重要になっています。
そのため、現在のパスワード対策では、単に「複雑なパスワードを作る」ことだけに頼るのではなく、漏えい済み・頻出パスワードの利用を防ぐことや、ログイン試行回数を制限すること、パスワードマネージャーを活用することなど、技術的な対策を組み合わせることが重要になっています。
しかし、さらに大きな問題があります。
どれだけ長く複雑なパスワードを設定しても、利用者が精巧に作られた偽サイトにそのパスワードを入力してしまえば、認証情報は攻撃者に渡ってしまいます。NISTも、パスワードについて「フィッシング耐性を持たない認証方式」であることを明確にしています。
そこで普及したのがMFAです。パスワードに加えてSMSやワンタイムパスワード(OTP)など、別の認証要素を組み合わせることで安全性は大きく向上しました。
ところが、近年ではフィッシングサイトと正規サイトの間で認証情報をリアルタイムに中継する「リアルタイムフィッシング」や「AiTM(Adversary-in-the-Middle)攻撃」によって、パスワードだけでなくSMSやOTPなどの認証情報まで窃取され、不正ログインに利用されるケースも発生しています。
つまり現在は、
↓
「MFAを追加する」
↓
「フィッシング耐性をもつ認証を使う」
という次の段階への移行が求められるようになっています。
その代表的な認証方式が「パスキー」となります。
パスキーとは
利用者にとっても、一度パスキーを設定すれば、パスワードを覚えたり入力したりする必要はありません。普段スマートフォンをロック解除するときと同じように、指紋認証や顔認証、端末のパスワードなどを利用してログインできます。
つまりパスキーは、「利用者により複雑な操作を求めて安全にする」のではなく、「利用者には簡単に、認証の仕組みそのものを安全にする」という、これまでとは異なるアプローチの認証方式となっています。
ここで、もう一つ重要な点があります。
指紋認証や顔認証を使ってログインすると聞くと、「自分の指紋や顔の情報がWebサービス側に送信され、保存されるのではないか」と不安に感じる人もいるかもしれません。
しかし、パスキーで利用する指紋や顔、端末のパスワードは、あくまでも端末内に保存されたパスキーを利用するための本人確認に使われるものです。指紋や顔などの生体情報そのものがWebサービスに送信されたり、Webサービス側に保存されたりするわけではありません。
Webサービスとの認証には公開鍵暗号の仕組みが利用され、サービス側が受け取るのは生体情報ではなく、端末内の秘密鍵を用いて生成された認証結果のみです。
つまり、パスキーにおける顔認証や指紋認証は、「Webサービスに自分の顔や指紋を見せて本人確認してもらう」のではなく、「自分の端末の中でパスキーを使ってよい本人であることを確認する」ためのものなのです。
パスキーはなぜフィッシングに強いのか
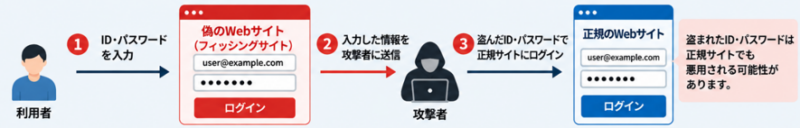
フィッシングには、正規のWebサイトに似せた偽のサイトに利用者を誘導し、IDやパスワードの認証情報を入力させて盗み取る攻撃です。
従来のパスワード認証では、利用者がIDやパスワードを文字列として入力するため、偽サイトに入力してしまうと、その情報がそのまま攻撃者に窃取されるおそれがあります。窃取されたID・パスワードは、攻撃者によって正規サイトへの不正ログインに悪用される可能性があります。
また、SMSや認証アプリによるOTPを利用したMFA(多要素認証)を導入していても、リアルタイムフィッシングやAiTM(Adversary-in-the-Middle)攻撃では突破される場合があります。攻撃者は、偽サイトで利用者が入力したID・パスワードをリアルタイムに正規サイトへ送信し、正規サイトが要求したOTPを利用者に入力させ、そのOTPも即座に正規サイトへ転送することで、不正ログインを成立させます。
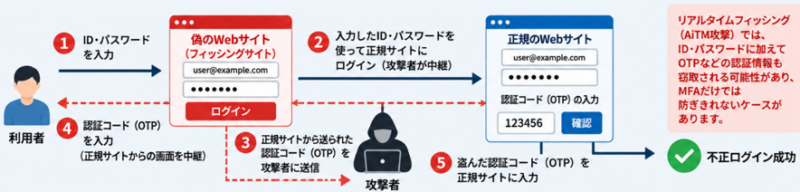
このように、MFAを導入することで安全性は大きく向上しますが、SMSやOTPなど利用者が認証情報を入力する方式では、フィッシングを完全に防ぐことはできません。 そのため現在では、単にMFAを導入するだけでなく、パスキーなどフィッシング耐性を持つ認証方式を利用することが重要になっています。
パスキーでは、利用するWebサイト(ドメイン)ごとに異なる鍵ペア(公開鍵・秘密鍵)を生成し、そのサイトにのみ使えるように紐づけられています。他のサイトでは使用できないため、たとえ偽のサイトに誘導されても、パスキーによる認証は行われません。
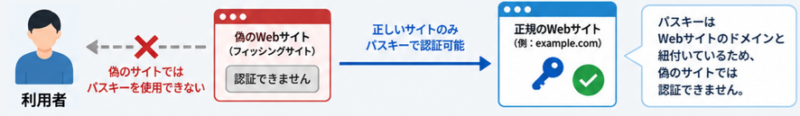
パスキーで使用されるのは公開鍵暗号です。秘密鍵は利用者の端末内のみに保存され、Webサイト側には公開鍵だけが登録されています。認証時には、端末内の秘密鍵を使って署名されたデータが送信されますが、秘密鍵そのものが送信されることがありません。
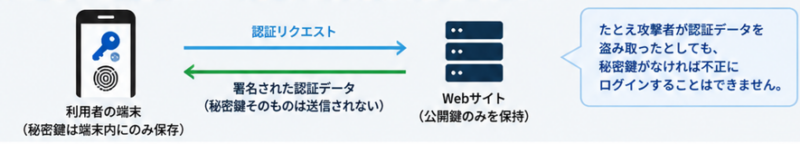
このように、パスキーは「特定のWebサイトのみで使える仕組み」と「秘密鍵が端末から外に出ない仕組み」により、従来のパスワードのように盗まれて再利用される心配がなく、フィッシングに対して高い耐性を持っています。
SMS認証や従来型MFAとの違い
英国政府の記事では、パスキー導入によるメリットの一つとして、SMS認証にかかる費用を1日あたり約600ポンド削減していることも紹介されています。
SMSを利用したOTP認証では、認証の都度SMSを送信する必要があるため、利用回数に応じてSMS送信費用が発生します。利用者数が多く、1日あたりの認証回数が多いサービスでは、このSMS送信費用も無視できないコストとなります。
一方、パスキーでは認証のたびにSMSを送信する必要がないため、SMS認証からパスキーへ移行することで、認証に伴う通信コストを削減することができます。
そのため、多数の利用者が継続的に利用し、認証回数も多いサービスでは、パスキーの導入はセキュリティや利便性の向上だけでなく、認証にかかる運用コストの削減という面でもメリットが期待できます。
パスキーの課題
一方、パスキーを導入すれば、すべての認証に関する課題が解決するわけではありません。
例えば、次のような運用上の課題があります。
- 端末紛失時のアカウント復旧
- 複数端末で利用する場合の管理
- 機種変更時の移行
- 共有端末での利用
- パスキーを保存・同期するApple/Google/Microsoftなどのアカウント管理
- 同期型パスキーとデバイスバウンド型(固定)パスキーの特性を踏まえた選択・運用
- サービス側が用意する代替ログインやアカウントリカバリー経路の安全性
特に注意が必要なのが、アカウント復旧です。通常のログインをパスキーによって強固にしても、パスキーを紛失した際のアカウント復旧手続きが弱ければ、攻撃者にその経路を悪用されるおそれがあります。
パスキーの普及によって、攻撃者の狙いが「パスワードを盗む」ことから、アカウント復旧やサポート窓口など、より弱い認証経路を狙う方向へ移る可能性も考えられます。
したがって、パスキーを導入する際には、通常のログインだけを見るのではなく、パスキーの登録・追加・削除、端末変更、紛失時の復旧、代替認証を含めたアカウントのライフサイクル全体を安全に設計することが重要となります。
国内の動向
日本国内でも、フィッシングによる認証情報の窃取や不正アクセスへの対策として、パスキーなどのフィッシング耐性を持つ認証方式への移行が進み始めています。
警察庁は、不正アクセス対策として、ワンタイムパスワードなどの二要素認証に加え、「次世代認証技術」としてパスキーの積極的な導入を推奨しています。警察庁はパスキーについて、正規サイト以外では認証が機能しないという特性から、フィッシングによる認証情報漏えいのリスクを低減できる技術と説明しています。
さらに金融分野では、こうした動きがより強くなっています。金融庁は、金融機関を狙ったフィッシングや不正送金、不正取引の増加を受け、監督指針を改正し、ログインや出金などの重要な操作について、パスキーやPKIなど「フィッシングに耐性のある多要素認証」の実装・必須化を求める方向へ移行しています。
証券業界でも、日本証券業協会が「インターネット取引における不正アクセス等防止に向けたガイドライン」を改正し、パスキーなどフィッシング耐性のある多要素認証の実装を重要な対策として位置付けています。
こうした制度面の動きと並行して、民間サービスでもパスキーの導入が広がっています。
特に動きが活発なのが金融・証券分野です。不正アクセスによる証券口座の乗っ取りや不正取引が社会問題となったことから、従来のID・パスワードやOTPだけに依存しない認証方式への移行が急速に進んでいます。
さらに、日本ではパスキーそのものを安全にするだけでなく、「誰のアカウントにパスキーを登録するのか」を確実に確認する仕組みにも取り組みが広がっています。
その一つが、マイナンバーカードに搭載された電子証明書を利用する公的個人認証サービス(JPKI)との組み合わせです。一例として、パスキーの新規登録・再登録時にマイナンバーカードを利用した公的個人認証を必要とする事例が増えつつあります。
これは、パスキーを使ったログイン自体を安全にするだけでなく、攻撃者が不正にパスキーを登録することを防ぐため、「パスキーを登録する段階の本人確認」も強化するという考え方です。
デジタル庁によれば、マイナンバーカードを利用した公的個人認証サービス(JPKI)は、2026年8月末時点で1,400社を超える民間事業者に導入されており、銀行・証券をはじめ、さまざまなオンラインサービスで本人確認への利用が広がっています。
このように国内でも、
↓
フィッシング耐性を持つパスキー
↓
本人確認を含めたパスキーの安全な登録・管理
へと、認証セキュリティの考え方が変化しつつあります。
パスキーは単なる「パスワードの代替」ではなく、ログインから登録、端末変更、アカウント復旧までを含めた、デジタルアイデンティティ全体の安全性をどのように確保するかという次の段階に入りつつあると考えることができます。
まとめ:正しく恐れ、一人で抱え込まない社会へ
これまで私たちは、「複雑なパスワードを設定する」「パスワードを使い回さない」「MFAを利用する」といった方法で、パスワードを安全に使う努力を続けてきました。
しかし、フィッシングや認証情報窃取が高度化する現在、次に必要なのは「パスワードをもっと安全に使うこと」ではなく、「そもそもパスワードを使わないこと」なのかもしれません。
英国政府による2,300万人規模のパスキー導入は、パスキーが一部の先進ユーザー向けの技術から、社会インフラを支える標準的な認証方式へ移行し始めたことを示す象徴的な事例といえるでしょう。
スマートフォンの普及により、誰もが手軽にインターネットサービスを利用できるようになった一方、フィッシングによる認証情報の窃取や、それを悪用したアカウントの不正利用は依然として大きな脅威となっています。
こうした脅威から利用者を守り、より安全にサービスを利用できる環境を実現するためには、サービス事業者が安全な登録・復旧の仕組みを含めてパスキーの導入を進めるとともに、利用者自身も、パスキーに対応したサービスでは積極的にパスキーへ移行していくことが重要です。
[1]
https://www.gov.uk/government/news/millions-of-people-to-benefit-from-simpler-more-secure-way-to-sign-in-to-government-services